 Ordoconformité numérique
Un visiteur ouvre votre site. Avant qu'il ait lu une ligne, votre page a déjà dit à Google et à Facebook qu'il est là, ce qu'il regarde, et lui a collé un identifiant qui le suivra sur d'autres sites pendant des mois. Il n'a rien accepté. Il n'a rien pu accepter : on ne lui a rien demandé.
Sur 13 912 sites marocains, 4 452 font exactement cela au premier chargement. C'est 32,0 %.
Comment c'est possible sans que vous le sachiez
Ce mécanisme s'appelle un pixel publicitaire. C'est un petit script fourni par une régie — Google, Facebook, TikTok — que votre agence web a collé dans les pages de votre site, souvent en une minute, souvent il y a des années, pour « mesurer les campagnes ». Depuis, à chaque visite, il envoie à la régie ce que le visiteur fait chez vous. Vous ne le voyez pas. Votre visiteur non plus.
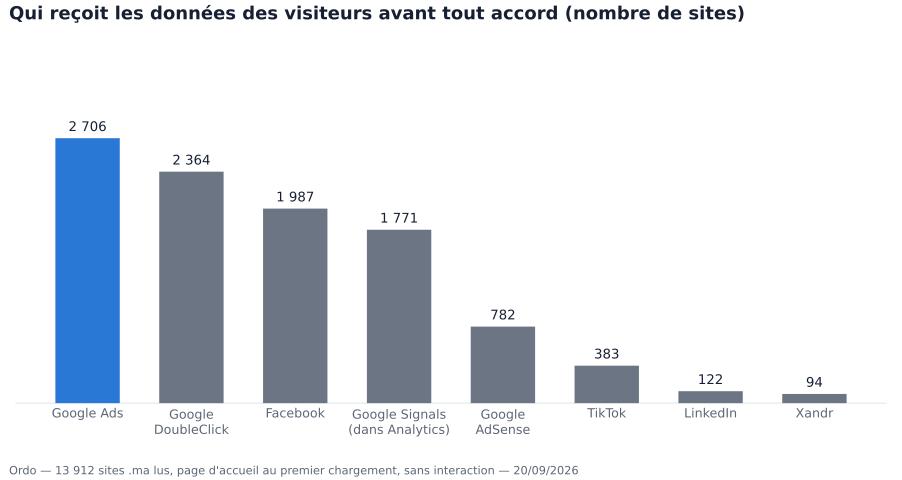
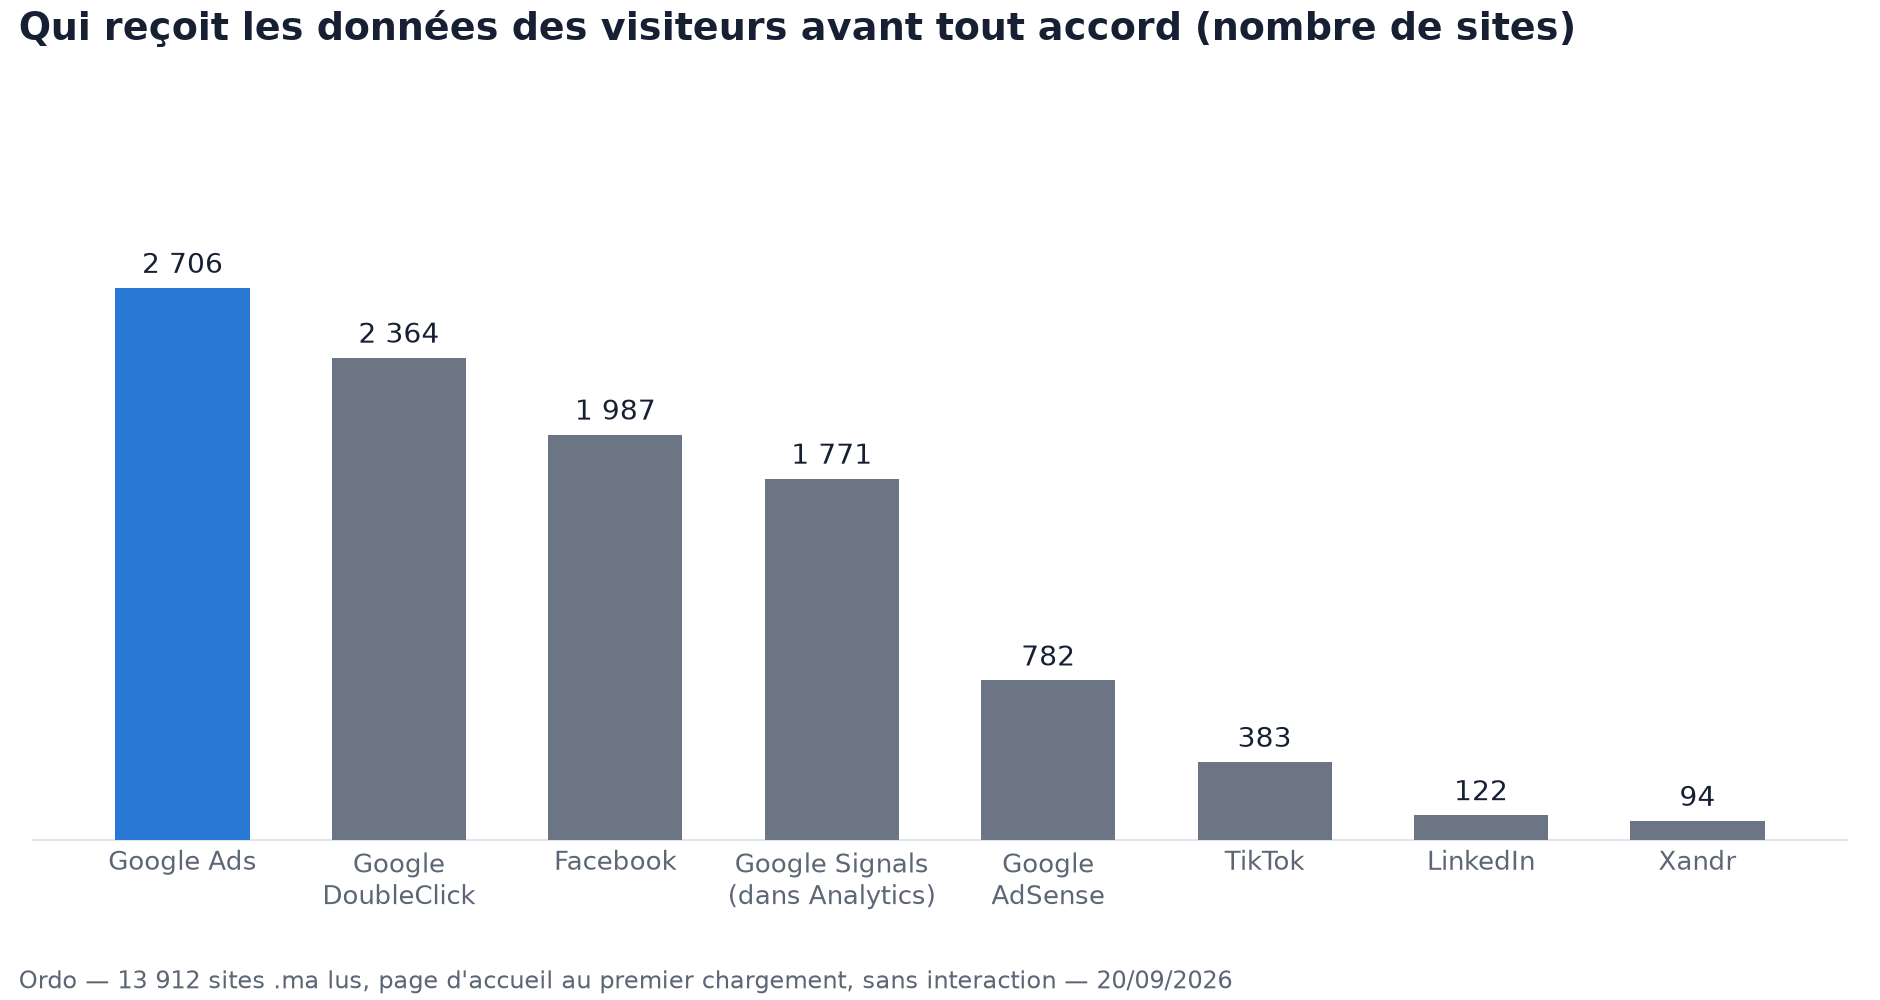
Les services que nous avons vus contactés avant tout accord : Google Ads sur 2 706 sites, Google Marketing Platform sur 2 364, Facebook sur 1 987, Google Signals — les fonctions publicitaires cachées dans Google Analytics — sur 1 771, Google AdSense sur 782, TikTok sur 383, LinkedIn sur 122.
Le cas de Google Signals est le plus sournois : beaucoup de gérants pensent n'avoir « que » des statistiques de visites. Mais quand les fonctions publicitaires sont activées — elles le sont souvent par défaut —, l'outil de statistiques devient un outil de publicité personnalisée. 1 771 sites sont dans cette situation, la plupart sans le savoir.
Qui est le plus exposé
Dans l'e-commerce, 57,8 % des boutiques envoient les données de leurs visiteurs à une régie avant tout accord. Dans les médias, 54,1 %. Puis l'éducation (38,2 %), l'immobilier (36,2 %), le commerce local (33,3 %), le transport (32,1 %), la santé (29,7 %), la finance (28,5 %), l'hôtellerie (28,3 %). Même le secteur public est à 20,4 %.
Ce que dit la loi
C'est le point le plus clair de tout le droit marocain des données. La CNDP, l'autorité chargée de la loi, a publié le 28 novembre 2025 une délibération sur les cookies. Elle est précise : le consentement du visiteur est obligatoire, avant tout, pour « la publicité personnalisée » et « les fonctionnalités de partage sur les réseaux sociaux ». Le texte dit que « préalablement au premier dépôt de cookies sur le terminal de l'internaute, le responsable du traitement doit recueillir le consentement de l'internaute ».
Un pixel qui part au chargement, avant tout choix, ne respecte pas cette séquence. Et la loi n° 09-08 punit le traitement de données sans consentement d'« un emprisonnement de trois mois à un an et d'une amende de 20.000 à 200.000 DH ou de l'une de ces deux peines seulement » (article 56). Pour une société, « les peines d'amende sont portées au double » (article 64). Quatre cent mille dirhams, et jusqu'à un an de prison pour le dirigeant. Pour un script que personne n'a rouvert depuis son installation.
Il y a une seconde couche : ces régies sont à l'étranger. La même délibération dit que les données « ne peuvent être transférées à l'étranger sans autorisation préalable de la CNDP ». Un pixel est, par construction, un envoi à l'étranger.
Ce qu'il faut retenir
Vous n'avez pas besoin de renoncer à la publicité en ligne. Vous avez besoin de demander avant d'envoyer — et de savoir, précisément, ce que votre site envoie aujourd'hui, à qui, et à quel moment. C'est ce que montre le diagnostic gratuit : mon diagnostic. Votre nom de domaine, sans e-mail, et vous savez si votre site fait partie des 32 %. Le rapport complet, ensuite, vous dit exactement quoi changer pour que le pixel attende l'accord du visiteur — sans perdre une campagne.
Méthode et périmètre
Méthode
Périmètre. 15 718 noms de domaine en .ma réunis à partir des index publics du web (Common Crawl, six index successifs), sans sélection préalable, lus jusqu'au 20 septembre 2026. 13 912 d'entre eux affichaient un site lisible ; 944 n'affichaient pas de site (compte suspendu, page par défaut de l'hébergeur, domaine « parqué », domaine renvoyant vers une autre organisation), 177 étaient le doublon d'un site déjà compté, 492 opposaient un défi anti-robot et 193 ne répondaient pas. Tous les pourcentages de cette publication sont calculés sur les 13 912 sites lisibles — la même base que le baromètre.
Ce qui est observé. La page d'accueil, au premier chargement, dans un navigateur neuf, sans aucune interaction — exactement ce que voit un visiteur qui arrive pour la première fois. Sont relevés : les requêtes réseau émises et les services qu'elles contactent, les cookies déposés et leur durée, la présence d'une bannière et de ses boutons, les formulaires visibles, le certificat de sécurité, l'opérateur et le pays qui servent le site, et le texte des pages « mentions légales », « confidentialité » et « contact » quand un lien y mène depuis l'accueil.
Ce qui n'est pas observé. Ce qui se passe après un clic sur la bannière, les pages accessibles seulement après connexion, les traitements internes de l'organisation, et le contenu des contrats qu'elle a pu signer avec ses prestataires. Un serveur situé à l'étranger n'établit pas à lui seul qu'un transfert de données personnelles a lieu : le texte le dit sous condition (« si »).
Les secteurs sont attribués à partir de ce que la page affiche (titre, activité annoncée, signaux de formulaires) ; aucun secteur de moins de 50 sites n'est publié.
Les textes cités sont la loi n° 09-08, le décret n° 2-09-165, la loi n° 31-08 (traduction de travail, le texte arabe faisant foi) et les délibérations de la CNDP, en particulier la délibération D-939-2025 sur les cookies. Les citations sont reproduites à l'identique.
Aucune organisation n'est nommée. Les chiffres sont des agrégats. Toute organisation peut voir gratuitement ce que son propre site montre : mon diagnostic.
Votre site est-il dans ces chiffres ?
Diagnostic gratuit, sans e-mail, sans rien installer : entrez votre nom de domaine et vous voyez ce que votre site fait, point par point, avec le texte de loi en face de chacun. Le rapport complet, ensuite, vous dit exactement quoi changer.
Diagnostic gratuit — sans e-mail